
Operação Verifact: veja como hackers de SP e MG invadiam sistemas de bancos para vender dados de clientes
Entenda como hackers invadiram sistemas bancários para vender dados de clientes A Polícia Civil deflagrou recentemente a Operação "Verifact" para desarticul...
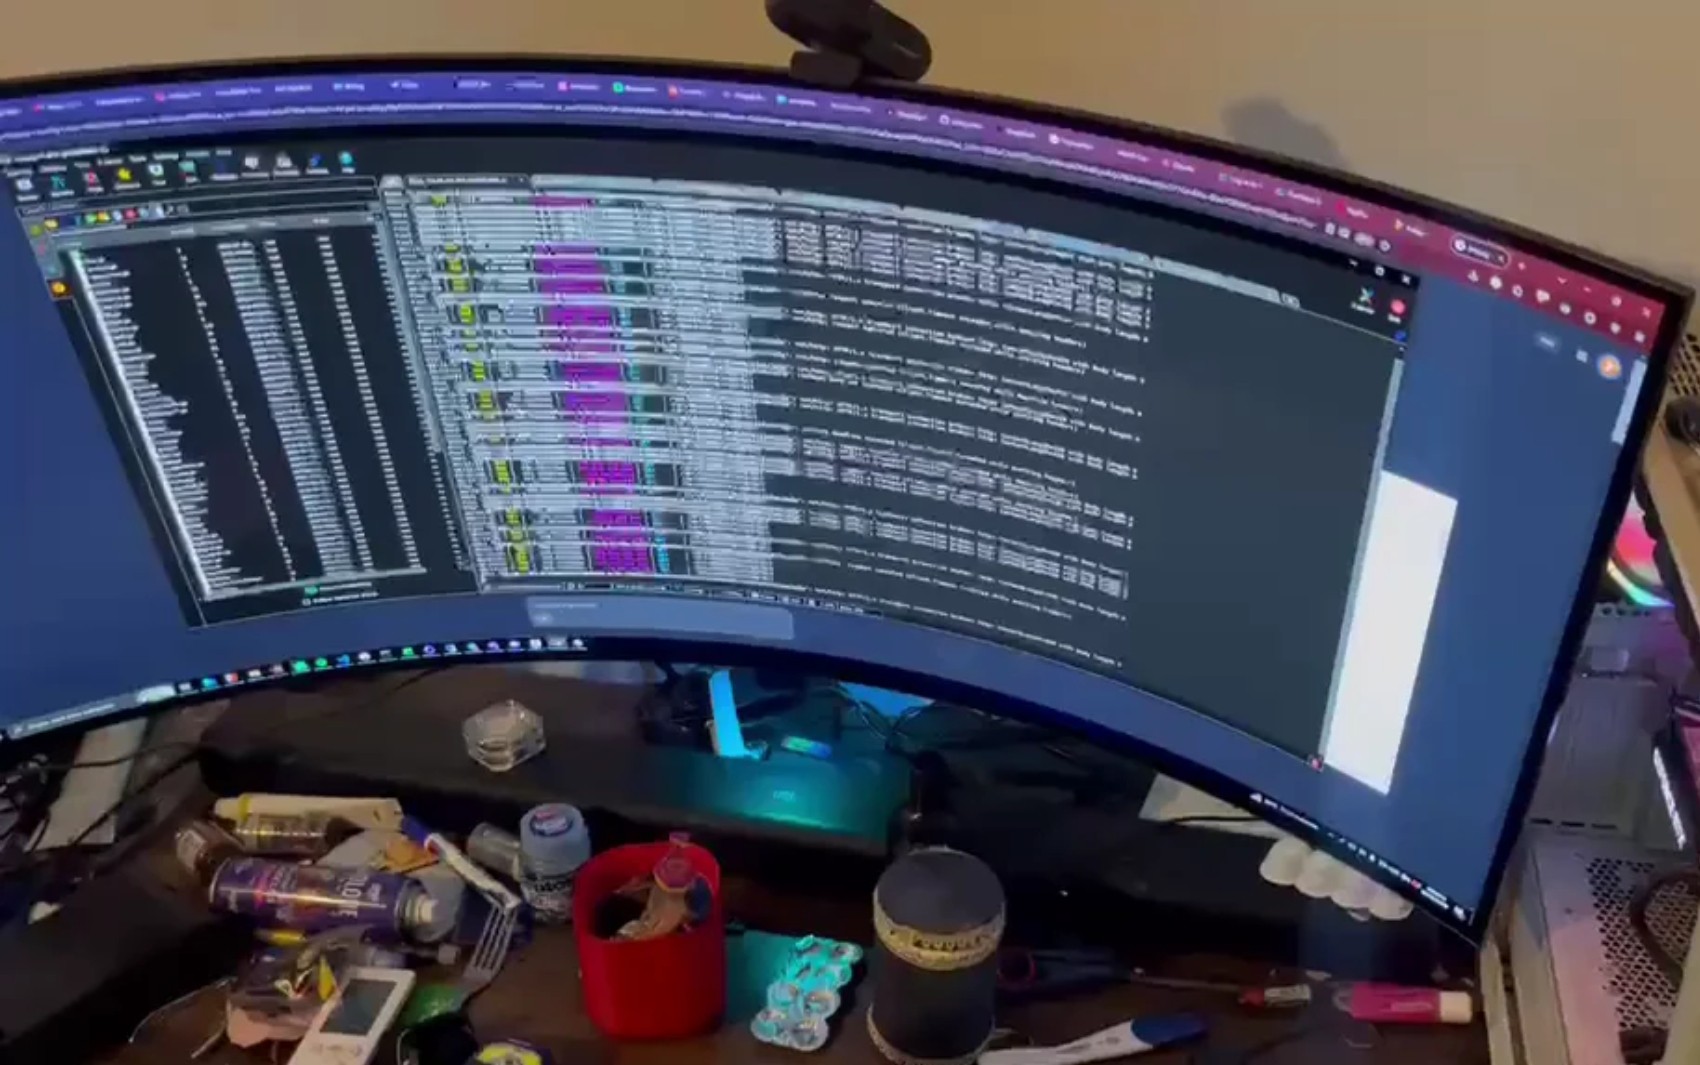
Entenda como hackers invadiram sistemas bancários para vender dados de clientes A Polícia Civil deflagrou recentemente a Operação "Verifact" para desarticular uma associação criminosa especializada em invadir sistemas bancários e comercializar dados confidenciais de correntistas. A ação foi realizada no dia 28 de outubro pela 2ª Delegacia sobre Fraudes contra Comércio Eletrônico praticadas por Meios Eletrônicos (2ª Dcciber), do Departamento Estadual de Investigações Criminais (Deic), com mandados judiciais em Ribeirão Preto (SP) e Três Corações (MG). Em Ribeirão Preto, os agentes prenderam em flagrante João Pedro Frota da Silva, de 23 anos. Segundo os investigadores, ele dormia enquanto seu computador realizava invasões automatizadas em tempo real. 📲 Clique aqui para seguir o canal do g1 Ribeirão e Franca no WhatsApp O segundo investigado, Ivan Wallace Mendes Pereira, de 23 anos, não foi localizado em Três Corações e é considerado foragido pela Justiça. A reportagem não conseguiu localizar as defesas dos investigados. Segundo o delegado Maicon Richard de Moraes, da 2ª Dcciber, a investigação revelou que os suspeitos focavam no desenvolvimento e na venda das ferramentas de invasão para alimentar uma rede de crimes cibernéticos em todo o país. "Os indivíduos alvos dessa operação atuavam diretamente na invasão ao sistema e na criação de ferramentas. Eles verificavam a potencialidade dessa ferramenta a partir da invasão e a vendiam para pessoas que, essas sim, efetivamente praticavam crimes na área cibernética", afirmou Moraes. Operação Verifact: arte explica como criminosos invadiam sistemas bancários para extrair dados de clientes. Arte/g1 Como os bancos descobriram os acessos suspeitos As investigações policiais tiveram início após o Banco Safra detectar um volume fora do padrão de acessos automatizados em seus sistemas de atendimento e consultas de clientes entre fevereiro e março de 2026. Ao analisar o comportamento da rede, a equipe de cibersegurança da instituição identificou disparos massivos de requisições concentrados em curto espaço de tempo e originados de milhares de endereços de internet diferentes. O padrão de velocidade, a sequência e a periodicidade das consultas eram incompatíveis com o comportamento de usuários humanos. LEIA TAMBÉM Polícia Civil cumpre mandados em SP e MG contra suspeitos de invasão a bancos e venda de dados de clientes Diante das evidências de um ataque cibernético direcionado, o Banco Safra alertou o Santander sobre o caso em 9 de março de 2026. O setor de fraudes do Santander analisou seu próprio ambiente e identificou investidas com o mesmo padrão técnico. A constatação de que as instituições enfrentavam o mesmo tipo de ataque levou os setores de segurança dos bancos a trabalharem juntos e a formalizarem uma representação criminal na Polícia Civil de São Paulo. Em nota, o Santander informou que sua área de inteligência tem cooperado com a Polícia Civil desde o início da investigação para apurar os fatos e reforça ter sistemas eficazes de prevenção a fraudes. Procurado, o Safra não se posicionou até a última atualização desta notícia. Computador de um dos investigados na Operação Verifact, contra quadrilha que invadiu sistemas bancários para roubar dados de clientes. Divulgação/Polícia Civil O método de invasão: ataques por scripts e portas vulneráveis Segundo os relatórios analisados pela Polícia Civil, os criminosos utilizavam uma técnica chamada ataque por scripts acoplada à enumeração de APIs. 🔍 Script é uma sequência de comandos programados para que o computador execute tarefas de forma automática e rápida. 🔍 API é a sigla para Interface de Programação de Aplicações, um conjunto de regras que permite a comunicação e a troca de dados entre diferentes softwares e sistemas. Para realizar a invasão, os suspeitos desenvolveram softwares específicos. As ferramentas exploravam um "endpoint" vulnerável das aplicações bancárias, ou seja, o ponto final de comunicação onde o sistema responde às consultas. 🔍 Endpoint é um endereço específico de uma API onde as requisições de dados são recebidas e processadas. O programa enviava requisições automatizadas contendo listas com cerca de 30 mil CPFs por rodada para a função de consulta do banco. Ao testar cada documento, o sistema retornava respostas diferenciadas, confirmando se o CPF consultado possuía ou não conta aberta na instituição. Dispositivos apreendidos em Ribeirão Preto (SP) em operação contra fraudes bancárias. Divulgação/Polícia Civil Rotação de IPs e simulação de usuários reais Para driblar as barreiras de segurança e os filtros antifraude dos bancos, os programas desenvolvidos utilizavam uma técnica avançada de evasão: a rotação massiva de IPs por meio de redes de servidores proxy e VPNs. 🔍 IP é o número de identificação exclusivo de cada computador ou dispositivo conectado à internet. Proxy/VPN são tecnologias que intermedeiam a conexão e alteram o endereço IP, ocultando a verdadeira origem do acesso. Em uma das ondas de ataque registradas pelo Safra, os robôs utilizaram cerca de 50 mil endereços de IP distintos. Cada IP realizava apenas de uma a quatro tentativas de consulta antes de ser descartado e substituído. Com essa distribuição em larga escala, o sistema de segurança dos bancos não conseguia bloquear a origem do acesso por excesso de tentativas. Além disso, os programas simulavam o comportamento de navegação de um cliente legítimo, reproduzindo parâmetros de rede e cabeçalhos padronizados para enganar as verificações do sistema. Raspagem de dados sensíveis e o mercado ilegal na internet Após confirmar a existência da conta corrente, os programas executavam a extração dos dados sensíveis cadastrados. As ferramentas coletavam o número da agência, conta corrente, saldo disponível, limite de cartão de crédito, renda declarada e até o nome do gerente responsável pelo atendimento. Essas informações eram organizadas automaticamente pelos programas em bancos de dados estruturados. Em vez de utilizar os dados apenas em proveito próprio, a dupla atuava no modelo conhecido como "crime como serviço", comercializando os softwares e as listas extraídas. A Polícia Civil apurou que as ferramentas eram vendidas em grupos do WhatsApp, Telegram, fóruns fechados e na deep web por valores entre R$ 1,5 mil e R$ 3,5 mil por máquina instalada, com pagamento via Pix. 🔍 Deep web é a camada da internet que não é indexada por motores de busca tradicionais e que exige ferramentas específicas para garantir o anonimato. Os dados obtidos alimentavam quadrilhas especializadas no golpe da falsa central telefônica. Com esses detalhes sobre o saldo e o nome do gerente, os estelionatários ligavam para vítimas e ganhavam credibilidade para induzi-las a realizar transferências ou fornecer senhas. Veja mais notícias da região no g1 Ribeirão Preto e Franca VÍDEOS: Tudo sobre Ribeirão Preto, Franca e região